对 Yu_Tian 盗号服务器的安全测试
0x00 先决条件
- Ubuntu 或 其他 Linux 系统
- nmap
- curl
- ping
- gcc
- LOIC
0x01 扫描
确定服务器存活,可以尝试 ping.
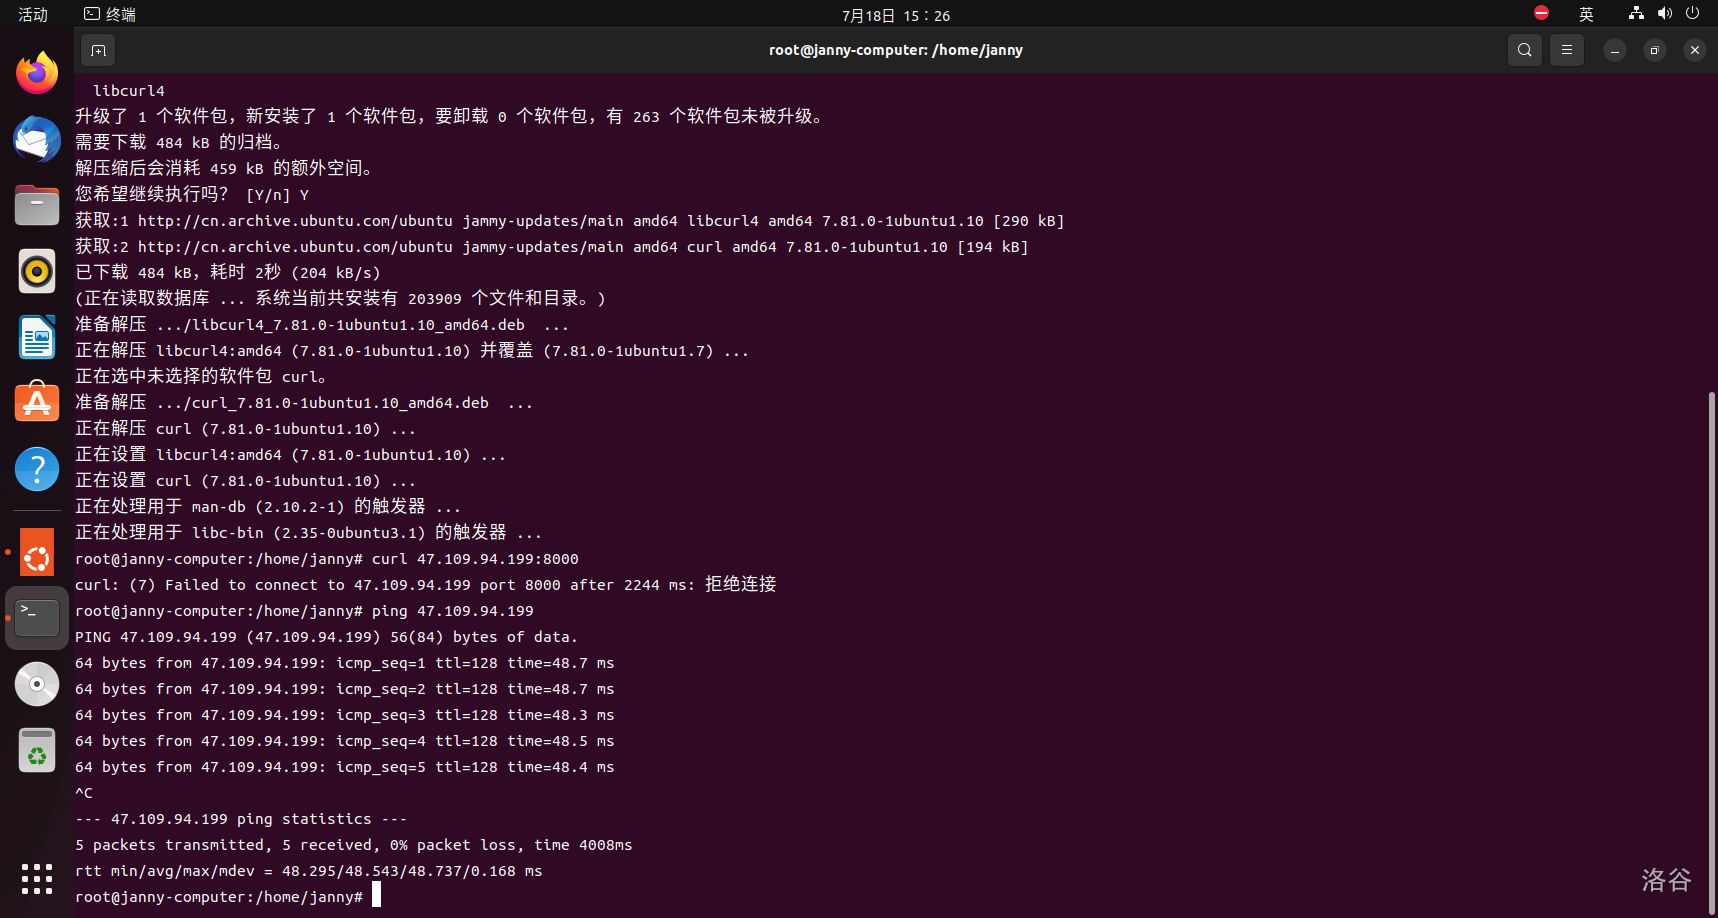 0 package loss,存活,尝试nmap扫描.
如您无 nmap , 可以尝试 sudo apt install nmap
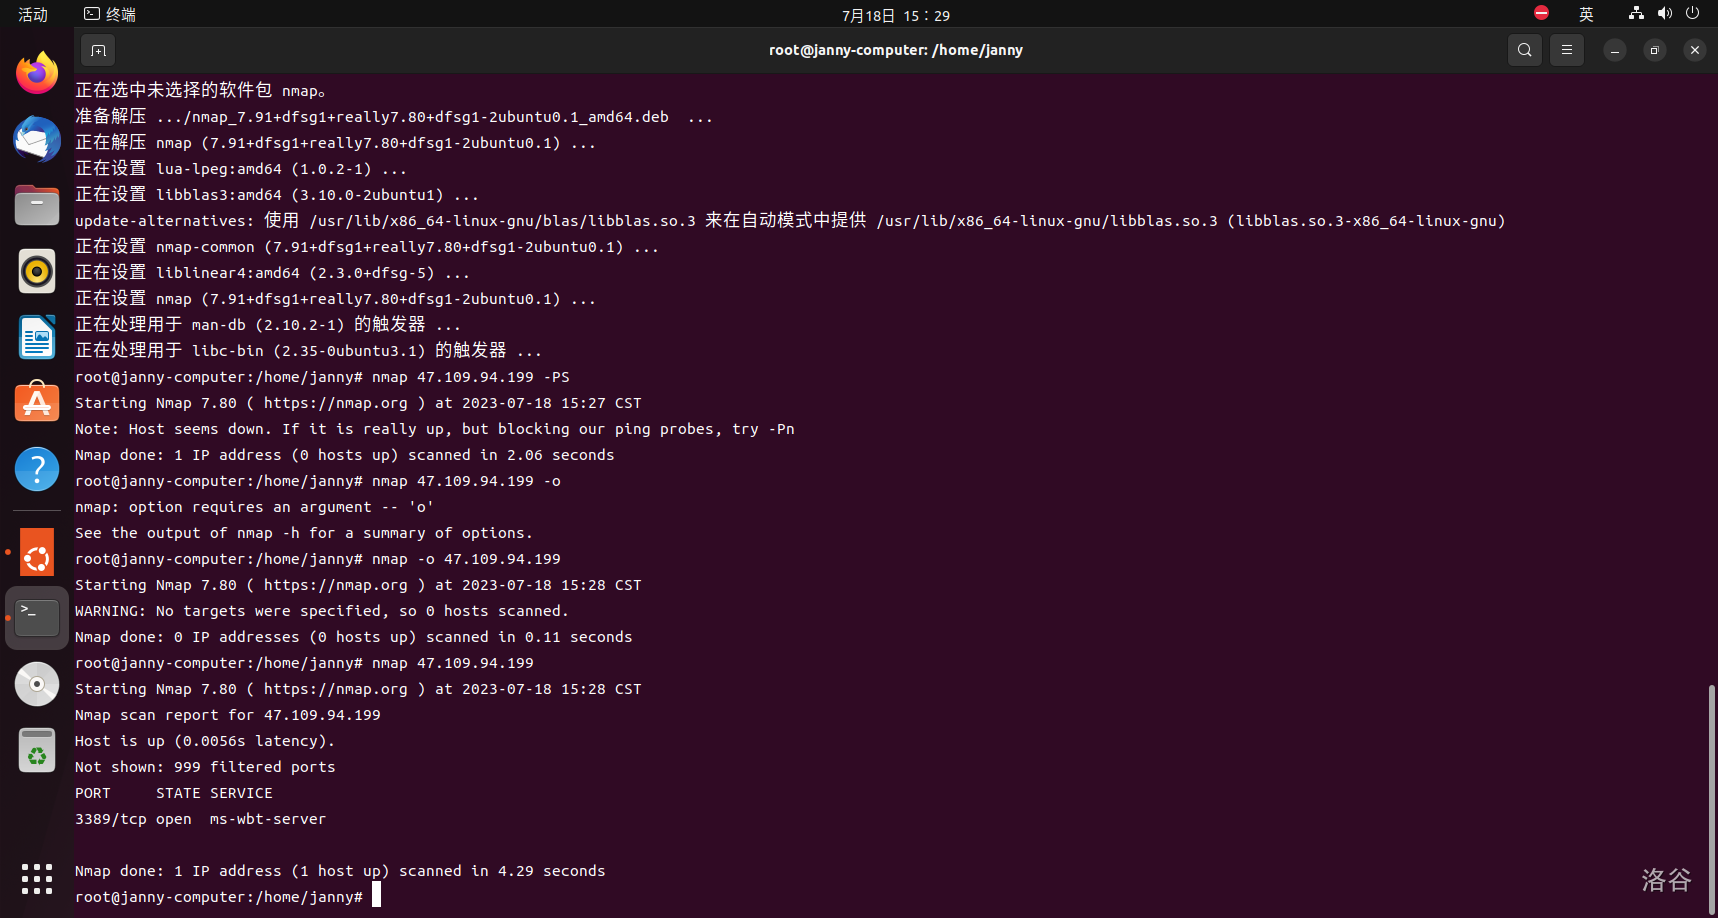 默认配置进行端口扫描,发现80和3389端口开放.
3389是 Windows Server RDP 的默认端口,确定操作系统为 Windows Server.
使用 git 克隆 SYN-Flood 工具,使用 gcc 编译为 二进制文件.
SYN-Flood SYN泛洪无果,确定服务器版本为 2003 +.
Server: 360 web server, 792/71644 HTTP Server version 2.0 - TELDAT S.A., A10WS/1.00, ADB Broadband HTTP Server, ADH-W
0x02 安全测试
由于 2003+ 有针对 SYN-Flood 的安全补丁,所以我们必须使用 UDP 进行 DDoS.
0x03 结果
无法访问此网站47.109.94.199 的响应时间过长。
请试试以下办法:

检查网络连接
ERR_CONNECTION_TIMED_OUT